
Функциональная безопасность, взрывозащита и кибербезопасность решают разные задачи. SIL и PL характеризуют полноту выполнения функций безопасности; ATEX относится к европейскому регулированию оборудования и работ во взрывоопасной среде. Это не взаимозаменяемые сертификаты и не готовые категории опасности предприятия.
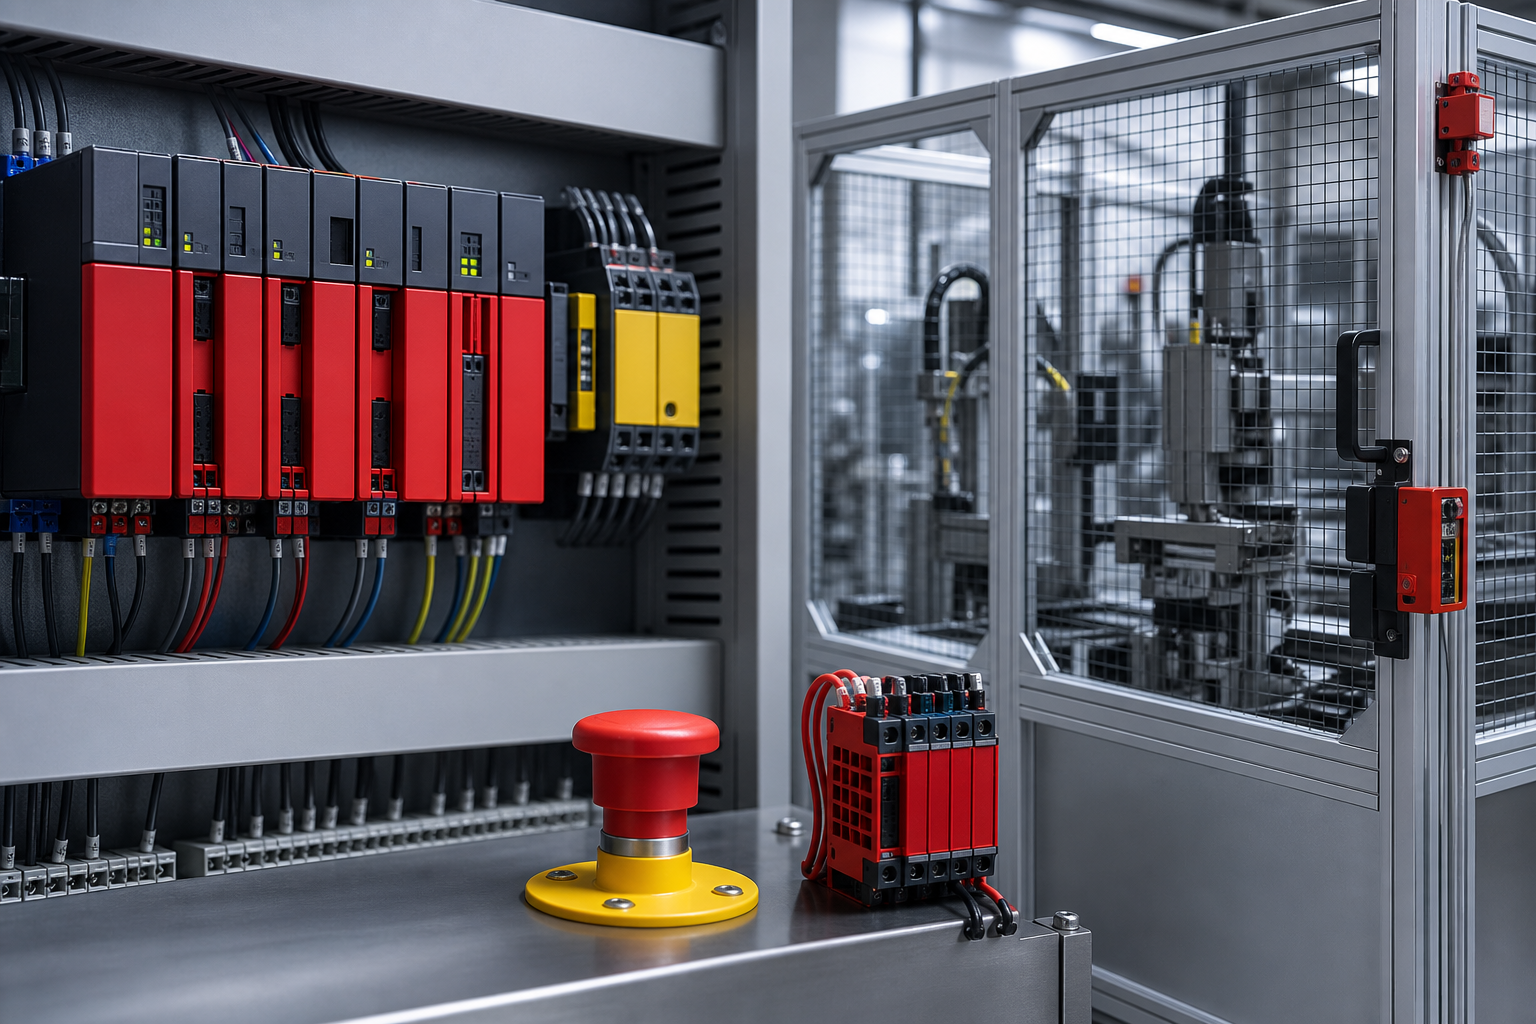
Что такое Functional Safety
Функциональная безопасность — часть общей безопасности, которая зависит от правильного выполнения защитных функций системой управления. Например, обнаружить опасное состояние, обработать сигнал и перевести механизм или процесс в заранее определённое безопасное состояние.
Такие задачи возникают у прессов, роботов, конвейеров, котлов, реакторов и других установок. Однако подбор защиты начинается с оценки опасностей и риска конкретного объекта. Обычная автоматика процесса, механическая защита, электрическая безопасность и организационные меры остаются необходимыми: safety-контроллер не заменяет их.
Стандарты, SIL и PL
- IEC 61508 — базовая серия для функциональной безопасности электрических, электронных и программируемых электронных систем.
- IEC 62061 — функциональная безопасность связанных с безопасностью систем управления машин.
- ISO 13849-1 — проектирование связанных с безопасностью частей систем управления машин; применяется понятие Performance Level, PL.
- IEC 61511 — системы противоаварийной защиты в процессных производствах.
- IEC 62443 — промышленная кибербезопасность; защита от сетевых угроз связана с безопасностью эксплуатации, но не равнозначна SIL или PL.
SIL означает Safety Integrity Level. В IEC 61508 предусмотрены уровни 1–4: более высокий уровень задаёт более строгие требования к полноте безопасности. Для машин в рамках IEC 62061 применяют SIL до 3; ISO 13849 использует PL от a до e. Требуемый уровень определяют для конкретной функции по оценке риска, а не назначают всему предприятию по отрасли.
Нельзя читать SIL как простую шкалу «низкий/высокий риск». Количественная оценка зависит от режима работы: для редких запросов используют среднюю вероятность опасного отказа по запросу, для частых запросов или непрерывного режима — соответствующий показатель опасных отказов за время. Кроме расчёта учитывают архитектуру, систематические отказы, диагностику и организацию жизненного цикла.
Из чего состоит функция безопасности
Типовая цепь: датчик или защитное устройство → логика безопасности → исполнительное устройство → безопасное состояние. В неё могут входить аварийная кнопка, блокировка ограждения, световая завеса, safety-реле или F-CPU, отказобезопасные модули и привод либо клапан.
Проверяют всю цепь: время реакции, диагностическое покрытие, общие причины отказов, условия эксплуатации, реакцию на обрыв, восстановление питания и повторный пуск. Сертификат одного компонента SIL 3 или PL e не делает всю машину системой с этим уровнем.
Пример STO: что функция делает и чего не делает
STO, Safe Torque Off, предотвращает подачу энергии, создающей вращающий момент или усилие двигателя. STO не обеспечивает электрическое разъединение и сама по себе не является управляемым торможением. Движущийся механизм может продолжить выбег, а вертикальная нагрузка — переместиться под действием внешней силы.
Выбор STO, SS1, тормоза, блокировки ограждения и других мер зависит от опасностей и необходимого останова. Нельзя обещать для любого привода время реакции 50 мс, немедленную остановку или SIL 3. Характеристики берут из руководств выбранного оборудования и проверяют в составе функции. Для электротехнических работ применяют предусмотренное проектом отключение и безопасную организацию работ — одного STO недостаточно.
Siemens F-CPU, PROFIsafe и SINAMICS
В проектах на SIMATIC могут использоваться F-исполнения контроллеров, соответствующие F-I/O и средства разработки Safety. PROFIsafe передаёт данные безопасности через поддерживаемую сетевую инфраструктуру. Совместимость аппаратуры, прошивок, библиотек и лицензий проверяют до проектирования.
У SINAMICS встречаются функции STO, SS1/SS2, SLS, SDI, SLP, SBT, SCA и другие — в зависимости от семейства, исполнения, датчиков, опций и лицензий. Этот перечень не означает, что все функции присутствуют в каждом приводе. Применимость конкретной функции, её пределы и процедура приёмки определяются документацией производителя.
Иллюстративный пример: для пресса могут потребоваться контроль ограждений, ограничение движения, предотвращение неожиданного пуска и проверка остановочного пути. Выбор контроллера и привода делают после определения требований. Это пример инженерной задачи, а не описание подтверждённого проекта ЭкоЭн и не готовая схема безопасности.
ATEX и взрывоопасные зоны
В ЕС директива 2014/34/EU регулирует оборудование и защитные системы для потенциально взрывоопасных сред. Требования к рабочим местам и классификации зон рассматриваются отдельно. Для газов, паров и туманов применяют зоны 0, 1, 2; для горючей пыли — 20, 21, 22. Классификация учитывает вероятность и продолжительность присутствия взрывоопасной среды и выполняется по применимым правилам специалистами.
Вид взрывозащиты, например Ex i, Ex d или Ex e, не выбирают по упрощённому правилу «одна зона — один вид». Проверяют группу оборудования и среды, уровень защиты, температурные ограничения, маркировку, сертификат и специальные условия применения. Требования относятся также к кабельным вводам, соединениям, заземлению, монтажу и обслуживанию.
Для применения в Беларуси проверяют действующие требования ЕАЭС и Республики Беларусь, в том числе применимость ТР ТС 012/2011 к оборудованию для взрывоопасных сред. Один документ ATEX не подменяет необходимые документы о соответствии для местного рынка. Конкретный комплект документов определяется изделием и объектом.
Особое внимание требуется не только нефтегазовым и химическим предприятиям, но и объектам с горючей пылью, спиртовыми парами или газовыделением: зернопереработке, деревообработке, отдельным пищевым и очистным установкам. Само название отрасли не устанавливает границы зон.
Как организуют работу и документацию
- Выявляют опасности, оценивают риск, определяют применимые требования и ответственных.
- Описывают защитные функции и требования в SRS: условия срабатывания, безопасное состояние, время реакции и требуемую полноту безопасности.
- Разрабатывают архитектуру, выбирают оборудование и подтверждают совместимость; для Ex-объектов учитывают классификацию зон.
- Выполняют расчёты и верификацию решений, проверяют программное обеспечение и ограничения safety manuals.
- Проводят валидацию, испытания и приёмку с необходимой независимостью оценки.
- Передают схемы, настройки, протоколы, инструкции, периодичность проверок и порядок управления изменениями.
В жизненном цикле важны не только ввод в эксплуатацию, но и обслуживание, периодические проверки, изменения программы и оборудования. Проверки не должны обходиться ради восстановления производства без оценки последствий.
Типичные ошибки и стоимость
- Принимать сертификат F-CPU за подтверждение безопасности всей установки.
- Считать STO отключением электропитания или гарантией мгновенной остановки.
- Назначать SIL по названию отрасли, без оценки риска и требований к функции.
- Игнорировать пылевые зоны, специальные условия сертификата или несовместимость компонентов Ex-цепи.
- Изменять программу, датчик, привод или время реакции без проверки влияния на защитную функцию.
Стоимость определяется архитектурой, аппаратурой, разработкой, испытаниями, документацией и сопровождением. Универсальные надбавки «30–50%» или «в 2–5 раз» не заменяют расчёт по техническому заданию. Материал носит обзорный характер и не является инструкцией по самостоятельному проектированию защиты опасного объекта.


